Juegos

Encontrá los mejores juegos para que disfrutes!

Suscribete

Recibe todas nuestras novedades en tu casilla de e-mail

Mostrando entradas con la etiqueta seguridad. Mostrar todas las entradas

viernes, 13 de octubre de 2017

ATMii, malware para robo en cajeros simple pero efectivo

Mientras unos destruyen cajeros automáticos para robar efectivo, otros aprovechan métodos más sutiles para hacerlo. 

Investigadores de Kaspersky recibieron en Abril de 2017 una muestra correspondiente a un malware cuyo objetivo era robar dinero de cajeros automáticos, de ahora en adelante ATM. Este malware conocido como ATMii, requiere de acceso a un cajero ya sea a través de red o físicamente (vía USB). En caso de instalarse con éxito, los ladrones podrán sacar todo el dinero del cajero. Se trata de un malware sencillo a la par que efectivo, compuesto por un ejecutable que hace de inyector y una DLL que cuenta con la funcionalidad del troyano.
Debido a que el valor de la constante PROCESS_ALL_ACCESS difiere entre versiones de Windows, no se ejecuta en versiones XP a pesar de ser la más utilizada aún.

A continuación, veremos la funcionalidad que posee la DLL.


Fragmento de la función de escaneo de servicios. Los cajeros funcionan bajo la arquitectura XFS, por lo que primero el malware debe encontrar el servicio que se encargue de dispensar dinero. En caso de éxito, la información se guardará en un log como podremos ver a continuación.


Los atacantes necesitan saber el contenido de los cartuchos, por tanto implementan el comando info para obtener dicha información.


Los argumentos de la función son concretamente la cantidad y la moneda. La moneda se recoge en un struct y solo acepta aquellas recogidas en el.


Este malware es un ejemplo de lo que los criminales son capaces de hacer con muy poco código. Como medidas cautelares, una gestión control de los dispositivos y políticas permitirían no ejecutar dispositivos USB o prevenir la ejecución de código no autorizado.

Fuente: Fernando Díaz

lunes, 14 de octubre de 2013

10 trucos para controlar a WhatsApp


Aunque existen bastantes sistemas de mensajería instantánea multiplataforma como Line, WeChat, Blackberry Messenger, Google Hangouts, etc., WhatsApp continua siendo el programa más utilizado con diferencia. Son pocos los smartphones que no tienen esta app instalada, a pesar de haber sido protagonista en el pasado reciente (y no tan reciente) de numerosas noticias sobre lo vulnerables y poco seguros que son sus sistemas. También fue muy cuestionada la política de privacidad de la empresa.
Como, pese a todo, se sigue empleando de forma generalizada (incluso ya se recomienda usar el verbo wasapear), nosotros, como usuarios, no podemos hacer más que intentar extremar las precauciones. En este artículo se recogen algunos consejos para cuidar la privacidad y, de esta manera, evitar posibles sorpresas desagradables y se indican algunas opciones de configuración relacionadas que están un poco escondidas, detallando dónde cambiarlas en un iPhone, en un teléfono con Android, en una BlackBerry, en un smartphone con Windows Phone (por ejemplo Nokia Lumia) y en móviles Nokia con Symbian.

No utilizar en conexiones wifi abiertas o desconocidas1. No utilizar WhatsApp en Wifi abiertas, públicas o desconocidas

A pesar de que hace algo más de un año que los mensajes de WhatsApp se envían cifrados, lo mejor es no usar la aplicación con conexiones que no sean de confianza (como por ejemplo las redes Wifi públicas, abiertas o desconocidas) para evitar que alguien pueda llegar a interceptar las conversaciones (como por ejemplo, con el ataque de “El hombre en el medio”).
En caso de duda, lo más recomendable siempre es utilizar un acceso a Internet propio con una tarifa de datos 3G o 4G .

2. Confidencialidad y fiabilidad de los servidores de WhatsApp

Los mensajes de WhatsApp se envían y reciben a través de sus servidores y la confidencialidad no está garantizada. Por tanto, hemos de ser muy cuidadosos y no enviar datos privados como números de cuenta bancaria o de tarjeta de crédito, contraseñas del correo electrónico u otros servicios, ni compartir la ubicación física con desconocidos, etc. Ni siquiera como mensajes de voz.
En WhatsApp afirman que un “check” significa que el mensaje ha sido correctamente enviado al destinatario y dos que ha sido recibido en el dispositivo receptor, no que ha sido leído necesariamente. Es muy recomendable no confiar en este sistema si se trata de algún mensaje crítico o muy importante.

3. Suplantación de identidad y aplicaciones falsas

Es técnicamente posible también en WhatsApp hacerse pasar por otra persona, por lo que tampoco conviene confiar en que estamos wasapeando realmente con quien pensamos.
Mucho cuidado también con los programas como “WhatsApp spy” que dicen que pueden espiar WhatsApp o similares, ya que suelen ser un timo o un fraude (además de que, si funcionasen, sería un delito). Utilizar solo las oficiales descargadas de las tiendas oficiales de cada sistema.
Últimamente circulan también correos electrónicos malintencionados en los que indican que hay un mensaje de voz (Correo voice message notification) de WhatsApp que se puede consultar en una web. Lo mejor es borrarlos sin hacer caso ya que WhatsApp, al menos oficialmente, no conoce nuestra dirección de mail (solo el número de teléfono).

4. Atención a los grupos

En el caso de los grupos heterogéneos, atención a que muchas veces hay personas desconocidas. Mucha cuidado con lo que se comparte con ellas (en ocasiones tendemos a pensar que solamente hablamos con los conocidos).

5. ¿El estado de la cuenta o la fotografía dicen más de lo que deberían?

El estado de la cuenta (status) es visible para todo el mundo que sepa nuestro número (porque nos conoce o porque lo introduce al azar, con mejores o peores intenciones) y es recomendable no dar mucha información como dónde estamos, cuál es nuestro correo electrónico u otros datos personales sobre nosotros.
¿Con lo que digo de mí en el estado de la cuenta y foto me podrían llamar al móvil y darme muchos datos ciertos sobre mí, confiando, de esta manera, en el que llama?
La fotografía del avatar elegida también puede verla cualquier persona, conocida o desconocida y por ello hay que tenerlo presente a la hora de escoger una. ¿Es la imagen que quiero transmitir de mí? ¿Puede afectar a mi reputación?
Cuando se instala WhatsApp por primera vez en el smartphone, pregunta nuestro nombre. Éste se utiliza como remitente en las notificaciones que aparecen en los móviles, por ejemplo en el iPhone. No conviene poner demasiados datos en él (apellidos, dirección de mail, etc.) ya que si alguien, conocido o no, nos envía un mensaje y le contestamos, obtendrá esta información.

Fotografías que contienen información oculta

Al hacer una fotografía con un smartphone, lo más habitual es si no se ha desactivado la opción de geolocalización de las fotos, queden registrados una serie de metadatos como describía en el artículo Cuidado con la información oculta sobre nosotros en las fotos que publicamos. Si se comparte una fotografía o imagen, los servidores de WhatsApp borran los metadatos (ubicación, modelo de terminal utilizado, fecha y hora, etc.), no obstante, nadie dice que no los guarden ellos en algún sitio, de ahí que lo más recomendable es siempre enviar fotos sin datos adicionales que puedan comprometer la privacidad como se describe en el artículo enlazado.

6. Borrar las conversaciones

Todos los modelos de smartphone permiten, de una manera u otra, bloquear el terminal y que para utilizarlo sea necesario que introducir una contraseña o equivalente. En caso de que no utilizar esta opción, es muy recomendable borrar las conversaciones intercambiadas por WhatsApp para que nadie, que no deba, sepa qué mensajes (e informaciones) se intercambian con otras personas.
Esto se hace:
  • En iPhone: Listado de chats > Editar > tocar los que se desean eliminar (aparece un icono rojo redondo al lado de cada uno) > Eliminar (también se puede hacer deslizando el dedo sobre el chat en cuestión). Para borrarlos todos: Ajustes > ”Eliminar todas las conversaciones”.
  • En Android: Listado de chats > Mantener pulsado sobre el que se desea borrar (o tocar otros para seleccionarlos) > Eliminar. Para borrarlos todos: Ajustes > “Eliminar todos los chats” o “Borrar todos los chats” (en el primer caso elimina las conversaciones y los mensajes, en el segundo borra los mensajes de las conversaciones y las mantiene vacías).
  • En Windows Phone: En el listado de chats (o mensajes) > Mantener pulsado > Borrar.
  • En BlackBerry: En el listado de chats > Botón BlackBerry > “Eliminar chat” o “Eliminar y salir del grupo”.
  • En Nokia (Symbian S60 y S40): Chats > Seleccionar el que se desea borrar (sin abrirlo) > Borrar chat. Para vaciarlo: Chat o chat de grupo > Opciones > Historial de chat > Vaciar
Hay que tener en cuenta que si se borra el chat de un grupo, se elimina al usuario de ese éste y habría que solicitar la readmisión. Más información sobre los chats de grupo en este enlace de WhatsApp.
Si se desea, antes de borrar los mensajes se pueden enviar por correo electrónico (enviar chat por mail). En los diferentes sistemas se encuentra en:
  • Opciones > Ajustes > Historial de chat > [Enviar el historial del chat por correo]

7. Desactivar que las imágenes y vídeos recibidos se guarden automáticamente en el carrete/galería de fotos


Por defecto, WhatsApp guarda las fotos y vídeos en la galería de fotos o carrete con las otras que están almacenadas en el Smartphone, lo que no es siempre lo más adecuado paraproteger nuestra privacidad o la de las personas con las que intercambiamos mensajes. Para desactivar esta opción hay que entrar en:
  • En iPhone: Ajustes > Ajustes del chat > Auto-guardar archivos (activado / desactivado).
  • En Android: WhatsApp ya no permite activar o desactivar esta característica (está siempre habilitada, como mucho se puede configurar si se descargan automáticamente o no Ajustes > Ajustes chat > Descarga automática de multimedia), si bien almacena las imágenes en otra galería. Si se desean ocultar las fotos recibidas, WhatsApp sugiere crear un archivo o carpeta .nomedia dentro de la carpeta de imágenes, vídeo y audio usando un explorador de archivos, u ocultando la carpeta en Quickpic.
  • En Windows Phone: Configuración > Guardar fotos recibidas de forma automática (activado/desactivado).
  • En Blackberry: Configuración > Configuración multimedia > Guarda automáticamente los ficheros descargados (activado/desactivado).
  • En Nokia Symbian: No es posible configurarlo. Solo se puede configurar si se guardan en la tarjeta o en el teléfono.

8. Bloquear a personas desconocidas que interactúen sin motivo

Una ventaja indudable de WhatsApp es que añadir a una persona es automático si tenemos registrado su número. No hay que hacer nada más. Es muy sencillo. El atentado a la privacidad es que cualquiera que nos tenga entre sus contactos sabrá que utilizamos la aplicación y nos podrá enviar mensajes.
Si se desea, es posible bloquear a ciertas personas. Dentro de la aplicación:
  • En iPhone: Ajustes > Ajustes del chat > Bloqueado > + (añadir a los contactos a bloquear).
  • En Android: Chats > Abrir un chat > Bloquear. Para ver qué chats están bloqueados: Chats > Botón de menú (de Android) > Ajustes > Contactos > Contactos bloqueados. Para bloquear a un contacto desconocido, abrir el chat > Desplazarse hacia arriba > Bloquear.
  • En Windows Phone: Configuración > Contactos bloqueados > + > Seleccionar contacto.
  • En Blackberry: Configuración > Contactos bloqueados.
  • Nokia Symbian S60: Opciones > Ajustes > General > Bloqueado > Opciones > Añadir contacto (+) > Seleccionar el contacto > Guardar.
  • Nokia Symbian S40: Opciones > Ajustes > Contactos bloqueados > (Opciones) > Añadir contacto.

9. Ocultar que se sepa cuándo estuvimos online por última vez

WhatsApp muestra abiertamente a cualquiera que tenga nuestro número cuándo fue la última vez que nos conectamos o si estamos online. Se puede desactivar que el sistema proporcione esta información, mejorando la privacidad, pero en este caso ni los demás podrán ver este dato sobre nosotros ni al revés. Según WhatsApp, la desactivación de esta opción puede tardar hasta 24 horas y que hay que esperar otro tanto para volverla a activar.
  • En iPhone: Ajustes > Ajustes del chat > Avanzado (parte inferior) > Última hora en línea.
  • En Android: (No disponible todavía aunque hay aplicaciones no oficiales que simulan este comportamiento).
  • En Windows Phone: (No disponible todavía).
  • En Blackberry: (No disponible todavía).
  • En Nokia Symbian S60 y S40: (No disponible todavía).

10. Eliminar definitivamente una cuenta

Si se asocia y registra WhatsApp con un cierto número de teléfono móvil, implica que, tengamos o no el programa instalado, otros usuarios verán que tenemos “cuenta”. Es posible darse de baja y desasociar el número (por ejemplo, si damos de baja la línea y para que otra persona no “herede” la cuenta, incluyendo los grupos y nuestros datos de pago, por ejemplo). Al eliminar WhatsApp se borrarán:
  • La cuenta entera de WhatsApp.
  • El número/nombre de la lista de Favoritos en WhatsApp.
  • La participación en todos tus grupos WhatsApp.
  • El historial de conversaciones del teléfono móvil.
  • La información de pago de WhatsApp.
Para eliminar la cuenta hay que acceder a:
  • En iPhone: Ajustes > Ajustes del chat > Avanzado (en la parte inferior) > Eliminar mi cuenta > Confirmarlo.
  • En Android: Ajustes > Info de cuenta > Eliminar mi cuenta > Confirmarlo.
  • En Windows Phone: Configuración >  Cuenta (deslizar lateralmente) > Borrar cuenta  > Confirmarlo.
  • En Blackberry: Configuración > Datos de la cuenta > Elimina la cuenta > Confirmarlo.
  • Nokia Symbian S60: Opciones > Acerca de > Información de cuenta > Opciones > Eliminar cuenta > Confirmar.
  • Nokia Symbian S40: Opciones > Ajustes > Eliminar mi cuenta > Confirmar.

[Atencion] Fotos con informacion oculta

Hoy en día prácticamente todo el mundo está concienciado de la importancia y conveniencia de no divulgar públicamente datos privados tanto en la vida real como por Internet (redes sociales, páginas webs, correo electrónico u otros medios) ya que no sabemos dónde acabará la información.
Lo que debemos tener presente es que algunos datos no siempre están a la vista: a veces están ocultos en una foto o vídeo.
Las cámaras modernas (incluidas las de los smartphones) almacenan, al hacer una fotografía, metadatos o datos EXIF (Exchangeable Image File Format) que contienen, entre otras informaciones, con qué dispositivo se tomó, configuración del objetivo y lentes, dónde se hizo (coordenadas de longitud y latitud, si el sistema tiene GPS) y cuándo(fecha y hora). A veces olvidamos que con cualquier teléfono avanzado o tableta actual (iPhone/iPad, los equipados con Android o Windows Phone, etc.) con las fotografías registramos también todo esto aunque no tengamos conexión a Internet.
Por tanto, si hacemos una fotografía en casa, por ejemplo, y la compartimos estaremos divulgando públicamente nuestra direcciónaproximada. Es cierto que algunas redes sociales y plataformas web eliminan estos datos pero no se sabe si conservan en algún sitio esta información, por lo que lo mejor es siempre intentar compartirlas “limpias”.
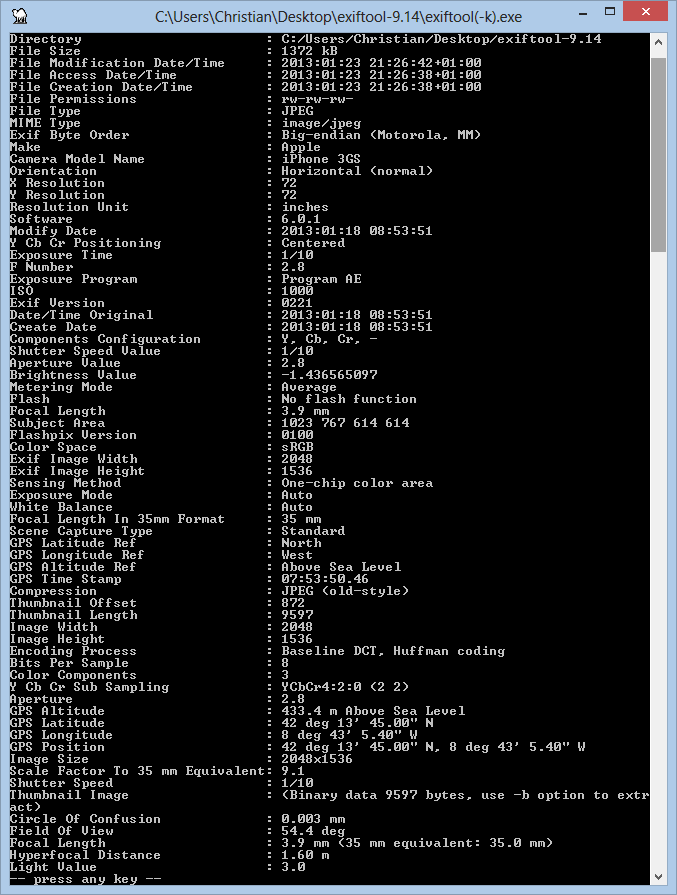
Por ejemplo esta foto tomada en un semáforo un día de tempestad en la Plaza de España de Vigo, aunque no lo parece, contiene mucha información como se puede observar (extraída utilizando EXIFTool, aplicación gratuita para Windows y Mac):

 Vemos que detalla el dispositivo usado -mi iPhone 3GS-, fecha, hora, características del terminal, coordenadas (longitud y latitud e ¡incluso la altura -433 metros sobre el nivel del mar-!), configuración detallada de la cámara, etc.


También es posible obtener parte de esta información en Windows sin instalar nada, aunque depende de la versión del sistema operativo que se tenga. Si sobre el fichero de una imagen se le da al botón derecho-> propiedades-> detalles aparece cierta información que también se puede quitar mediante la opción “Quitar propiedades e información personal”.
En Mac (OS X) es posible verlo abriendo la imagen con vista previa y en herramientas-> mostrar información-> pestaña GPS.

¿Para qué es útil esta información?

Los datos adicionales guardados con cada foto resultan sin duda de interés para los casos en los que deseamos saber algo más de cómo (flash, obturador, tiempo de exposición, modelo de cámara, lentes, etc.), cuándo o dónde se hizo. Por ejemplo, la aplicación de fotos del iPhone o iPad, en el apartado “Lugares”, representa en un mapamundi dónde fueron tomadas las imágenes en función de estos datos almacenados por lo que ir a buscar todas las capturas realizadas en el viaje a Zaragoza es tan sencillo como hacer clic en la señal roja ubicada en esta zona de España. De esta manera aparecerán filtradas todas las hechas ahí.

Cómo eliminar la información oculta (metadatos)? 

En mi caso particular a la hora de fotografiar algo pensando en compartirlo en redes sociales, mandarlo por mail, etc. pienso si quiero que quede o no registrada la ubicación física. Si no me importa que se almacene, comparto tal cual. En caso de que no, lo que hago , antes de hacer la foto, es no permitir que la cámara del móvil acceda al GPS, deshabilitando los servicios de localización temporalmente.
  • En el caso del iPhone/iPad/iPod (iOS 6) está en ajustes-> Privacidad-> Servicios de localización
  • En el caso del iPhone/iPad/iPod con iOS anterior a la versión 6 está en Ajustes-> General-> Localización
  • En el caso de Windows Phone 8 está en la aplicación de fotos-> Configuración-> Incluir información de ubicación en las fotos que saco
  • En Android 4 se puede desactivar el GPS y en Ajustes-> Servicios de ubicación-> Desactivarlo todo (puede que varíe según la versión)
  • En BlackBerry en la aplicación de la cámara de fotos-> botón izquierdo con logo de BB y en el menú que se abre, seleccionar opciones y desactivar “Geotag” (gracias @emggaliana)
Si procedo de esta manera los únicos metadatos que no incluye son los referentes a la ubicación física pero todos los demás sí que figuran.
Si quiero eliminarlo todo puedo recurrir a la opción de “Quitar propiedades e información personal” como describía antes dentro de Windows o bien emplear otras aplicaciones como Exiferaser (gratuita para Windows) que “limpia” de información personal todas las fotos de la carpeta que se le indique. Está en inglés pero no tiene la más mínima complicación.


Sirva como ejemplo que tras pasar por este programa la foto de arriba contenía solo estos datos:

Para el caso del Mac también hay aplicaciones pero lo más sencillo es, desde Vista previa-> exportar-> exportar en formato PNG por ejemplo. De esta manera el nuevo archivo carece ya de todos los metadatos.
El inconveniente de estos programas es que es necesario utilizar un ordenador. Es probable (y lógico) que exista alguna aplicación para móvil que realice este proceso pero no la conozco. Si alguien utiliza alguna y lo deja en los comentarios sería estupendo.

Conclusión

Compartir con alguien de alguna manera una fotografía, aunque contenga todos los metadatos, no debería suponer ningún riesgo pero conviene ser consciente de lo que se está haciendo y saber toda la información que se está enviando y más todavía cuando puede haber menores. Igual que intentamos ser cautos no dando el número de teléfono, la dirección o nuestro nombre, también deberíamos intentar controlar hasta dónde llegan nuestras fotografías o, al menos, la información que contienen sobre nosotros. ¿No es un tema importante?

martes, 6 de marzo de 2012

Millones de personas podrían quedarse sin Internet

El FBI apagará una serie de servidores empleados por criminales cibernéticos, lo cual podría afectar las conexiones de millones de usuarios con computadoras infectadas por un troyano. Cómo saber si su PC está afectada.

http://america.infobae.com/adjuntos/jpg/2011/05/54931.jpg

El FBI desmanteló, en noviembre de 2011, una organización criminal que logró secuestrar millones de computadoras alrededor del mundo gracias al troyano DNSChanger.

El 8 de marzo, la agencia norteamericana dará de baja los servidores empleados por los hackers, lo que abrirá la posibilidad de que millones de usuarios se queden sin poder acceder a la red.

Es que DNSChanger modifica la configuración DNS en las computadoras, lo cual afectaría a los internautas una vez que el FBI cierre los servidores comprometidos.

DNS (Sistema de Nombres de Dominio) es el servicio que convierte los nombres de dominio en direcciones IP numéricas, identificadores que las computadoras usan para comunicarse entre ellas por la red.

Al modificar esos datos, la computadora infectada por DNSChanger lleva al usuario a un sitio fraudulento en lugar de a uno legítimo.

La normalidad que hoy experimentan estas computadoras es gracias a que las autoridades mantienen la actividad controlada, algo que dejará de suceder una vez que los servidores relacionados con el virus sean dados de baja.

Si bien el troyano es detectado por la mayoría de los antivirus, los cambios provocados en la conexión a Internet permanecen y es necesario reconfigurarla.

"No es suficiente con acabar por completo con el malware, pues sus efectos permanecen una vez eliminado", explicó el responsable de G Data SecurityLabs, Ralf Benzmüller.

"En caso de infección, el usuario debería comprobar la configuración de Internet así como la del router y deshacer los cambios realizados por el troyano. Esto asegurará una conexión a Internet sin problemas después del 8 de marzo", agregó.

Soluciones

El primer paso que debería tomar el usuario es escanear con un antivirus su equipo.

Por otro lado, distintos organismos y empresas dieron a conocer herramientas de seguridad para que los internautas puedan saber si sus equipos están o no afectados y, por ende, si corren riesgos de quedarse sin conexión en marzo.

El Instituto Nacional de Tecnologías de Comunicación español recomendó visitar la web http://www.dnschanger.eu. El mismo FBI posee una herramienta para conocer si el equipo del usuario está afectado.

También se puede visitar la solución establecida por la Oficina de Seguridad del Internauta http://www.osi.es/es/actualidad/avisos/2...maliciosas . O recurrir a DCWG.

miércoles, 4 de agosto de 2010

O and O DiskImage Server v5.5.100, Cree Copias de Seguridad desde una RED

O&O DiskImage Server v5.5.100
Cree Copias de Seguridad desde una RED


O&O DiskImage te ayuda a proteger el contenido de tu disco haciendo una copia exacta que podrás guardar en otro soporte, ya sea un disco duro local o de red, o un CD/DVD.
Podemos crear una imagen a partir de una unidad, imágenes incrementales que crecen a medida que añadimos más información o copias exactas de disco a disco.


O&O DiskImage comprimir las copias, así como cifrarlas con contraseña y algoritmos tan seguros como AES (en 128, 192 y 256 bits).


El proceso de recuperación es igual de sencillo. Así, con unos pocos pasos O&O DiskImage te permitirá salvaguardar tus datos y ahorrar tiempo al no tener que reinstalar de nuevo si formateas tu disco duro.


La version Server Edition permite crear copias de seguridad en una red o desde un sitio remoto vía consola.


English | Medicina Incl. | 19 MB

domingo, 29 de noviembre de 2009

Vulnerabilidad crítica en Internet Explorer 7


Hace un par de días Microsoft confirmó la existencia de una vulnerabilidad crítica que afecta al navegador Internet Explorer 7 en todos las versiones de Windows. El fallo permitiría a un atacante infectar el equipo por el simple hecho de visitar una página web especialmente manipulada.

Microsoft y otras empresas de seguridad afirman que hasta el momento no se han detectado ataques que aprovechen el problema, sin embargo los detalles del mismo se conocen y son públicos. Mientras los ciberdelincuentes desarrollan sus malwares... se trabaja en un parche que lo solvente, es sólo cuestión de tiempo y solucionar el fallo no es una tarea sencilla.

Para mitigar la vulnerabilidad lo ideal es actualizar el navegador a la versión 8, Internet Explorer 8 no es vulnerable y se puede instalar de forma gratuita, sin importar que la copia de Windows sea original o no (descarga aquí).

También es una buena oportunidad para utilizar otros navegadores -mejores- como Firefox, Opera o Chrome.

domingo, 2 de agosto de 2009

Terminator 2009, termina con tu PC

No, no se trata de la película Terminator sino de un antivirus fraudulento que simula encontrar amenazas para que las víctimas compren su licencia.


Terminator 2009 también infecta el equipo y roba información personal, como se ha comentado en otras ocasiones, esta clase de malware se puede instalar sin previo aviso cuando, por ejemplo, aceptamos descargas desde sitios de dudosa procedencia o instalamos programas pirateados que no sabemos por qué manos pasaron.

sábado, 1 de agosto de 2009

CD de Rescate de F-Secure, ideal para emergencias

La empresa de seguridad F-Secure ha puesto a disposición de todos una nueva versión de su CD de Rescate, una herramienta ideal para los casos en que el equipo deja de funcionar ya sea por una infección o alguna otra falla en el sistema.


Se basa en Knoppix, una distro de GNU/Linux, e incluye aplicaciones de seguridad que permiten analizar la PC en busca de problemas. Por medio de internet o una memoria USB es posible cargar las últimas definiciones de malwares e incluso se puede convertir el CD en un Pendrive de Rescate.

Para aquellos que no estén familiarizados con este tipo de herramientas, se trata de un Live-CD, es decir un sistema operativo completo que se carga directamente desde el CD en la memoria RAM, sin necesidad de leer el disco duro.

Este tipo de herramientas son de mucha utilidad cuando el sistema operativo no carga correctamente, ya que nos permiten acceder de todas formas a los archivos del disco duro, navegar por internet, etc. Por otro lado, sus aplicaciones de seguridad pueden detectar y eliminar malwares del equipo, su principal ventaja es que el análisis es totalmente independiente del sistema instalado y el malware que pueda estar presente no lo afectará.

Descargar

Guía (PDF)

viernes, 31 de julio de 2009

Adobe Reader y Flash Player en problemas, cuidado con los PDF


En los últimos días el equipo de Adobe está trabajando más de lo habitual ya que se han descubierto fallas de seguridad críticas en las últimas versiones de Adobe Reader y Flash Player, estas afectan a todas las plataformas.

Los ciberlincuentes saben cómo aprovechar las vulnerabilidades y ya se han detectado ataques que buscan infectar los equipos, esto puede ocurrir por abrir un archivo PDF especialmente manipulado con elementos Flash incrustados e incluso por visitar una web con contenidos en Flash maliciosos.

Los parches que solucionarán estos problemas se presentarán recién dentro de una semana, mientras tanto se recomienda tener mucho cuidado a la hora de abrir archivos PDF de dudosa procedencia o visitar sitios con contenidos flash que no sean de confianza.

También se puede desactivar Flash en Adobe Reader o utilizar lectores PDF alternativos como Foxit Reader. Desactivar el Flash del navegador también es algo a tener en cuenta, o al menos hacerlo de forma selectiva, en Firefox es muy sencillo de hacer con la extensión NoScript.

jueves, 30 de julio de 2009

System Security, FakeAV que secuestra archivos ejecutables a cambio de su activación

Desde Trend Micro dan a conocer un antivirus falso (FakeAV o Rogue) que secuestra los archivos .exe de la memoria, de esta forma evita que las aplicaciones se puedan ejecutar de forma habitual.


Cuando las víctimas intentan abrir algún programa se encuentran con un mensaje que les advierte de una infección, la única opción que les queda es utilizar el programa fraudulento System Security, este solicitará una activación -pagando una licencia- para "desinfectar" los archivos.


Este tipo de estafa se denomina RansomWare (secuestro de archivos a cambio de un rescate), no es una de las metodologías de ataque más habituales relacionadas con los falsos antivirus, aunque no es la primera vez que los ciberdelincuentes la implementan para robar dinero.

Trend Micro detecta al troyano como TROJ_FAKEAV.B.

sábado, 18 de julio de 2009


USB Flash Security oculta los ficheros de tu memoria USB mediante una contraseña. Cada unidad se carga en una pestaña. Elige la que corresponde a la memoria extraíble y pulsa Install. USB Flash Security te pedirá que elijas una contraseña y un recordatorio.

Eficaz y fácil de usar, USB Flash Security ofrece un nivel razonable de seguridad. Recuerda hacer una copia de seguridad de los ficheros de tu pendrive antes de instalarlo en tu pendrive, puesto que los datos ya existentes serán eliminados al crear las particiones.
Nota sobre USB Flash Security:

En Vista hay que cerrar el Explorador antes de introducir la contraseña
Al copiarse en el pendrive, USB Flash Security borrará los datos existentes. Haz una copia de seguridad de los mismos antes de proceder a la instalación

Enlace: USB Flash security

Detectar quien usa nuestra conexión WiFi

Si dejamos nuestra conexión WiFi abierta, es decir sin contraseña, además de perder algo de velocidad cuando nuestros vecinos se conectan y comienzan a descargar sus series favoritas, estaríamos expuestos a personas que podrían hacer cosas malas, como por ejemplo acceder a nuestro correo, espiar nuestras conversaciones de MSN y robarnos información personal.

Por estas razones lo ideal es cifrar nuestra conexión inalámbrica, es decir ponerle una contraseña. Hoy en día el tipo de cifrado que se recomienda utilizar es el WPA/WPA2; con una buena contraseña que cambiemos periódicamente nuestra conexión estará segura, aunque como todo no es imposible de vulnerar.

WEP es otro tipo de cifrado más antiguo que muchas personas suelen utilizar, pero es poco seguro y sencillo de ''romper'', no se recomienda.

Por aquí puedes encontrar una serie de artículos con información para mantener la red WiFi segura, además si sueles conectarte desde lugares públicos utilizando la notebook, también te recomiendo la lectura de este artículo de Geekotic donde explica como realizar una conexión segura.

Detectar fácilmente si usan nuestra WiFi:

Zamzoom Wireless Network Tool es una herramienta gratuita para Windows que permite detectar si otros equipos están conectados a la misma red WiFi que nosotros.


Es muy sencillo de utilizar, el programa nos muestra información sobre nuestra computadora, y luego de realizar un análisis, la información de los otros equipos, IP y MAC (la versión de pago también muestra sus nombres).

Disponemos de 2 tipos de análisis, uno rápido (Fast Scan) y uno más lento (Deep Scan) que podemos utilizar si sospechamos que no todos los equipos están apareciendo en la lista.

Luego, con esta información en nuestras manos, podremos acceder al panel de configuración de nuestro router y bloquear el acceso de los equipos intrusos.

Enlace al programa: Zamzoom Wireless Network Tool

viernes, 17 de julio de 2009

Vulnerabilidad crítica en Firefox 3.5

SBerry ha descubierto una vulnerabilidad bastante crítica en el navegador Mozilla Firefox, según informa Secunia, la mismo que puede ser revisada desde la página donde ha cargado su código.


La vulnerabilidad es causada debido a un error en el procesamiento de código JavaScript, por ejemplo la manipulación de las etiquetas “font” en HTML, que puede ser aprovechada para causar una corrupción de memoria.

El fallo de seguridad permite la ejecución de código arbitrario y se encuentra confirmado para la versión actual de Firefox 3.5, aunque es probable que afecte también a otras versiones.

La vulnerabilidad ha sido categorizada como altamente crítica, de manera que no se sorprendan que en esta semana se dé una actualización de seguridad por parte del equipo de Mozilla.

De todas maneras la solución provisional puede ser implementada por los mismos usuarios y consiste en ingresar a la configuración de Firefox (about:config en la barra de direcciones), y cambiar la entrada para javascript.options.jit.content a false.

sábado, 4 de julio de 2009

Navega mas seguro

SecureBrowsing es una extensión para el navegador (Firefox e Internet Explorer) que nos permite navegar de forma más segura. La herramienta trabaja de forma muy similar a otras como LinkScanner y SiteAdvisor, agregando en cada enlace un pequeño icono que nos indica con colores -verde, amarillo y rojo- el estado de la página a visitar.

Algo interesante es que también analiza correctamente las URLs acortadas con servicios como TinyURL y Cligs, por lo tanto es ideal para utilizar con Twitter.com y evitar enlaces malintencionados.

¿Cómo funciona?, importante:

A diferencia de otras herramientas que se basan en la reputación de una página o la información proporcionada por alguna empresa de seguridad, SecureBrowsing analiza la web en el momento y detecta los elementos maliciosos presentes en su código fuente, dejando de lado los sitios que realizan phishing (suplantación de identidad) y las descargas de archivos maliciosas... detalles importantes a tener en cuenta si lo que buscamos es una protección más completa.

Una vez instalada la extensión ya comienza a funcionar automáticamente, incluso se la puede configurar para que destaque solamente las páginas peligrosas, es decir las que se marcan con color rojo

Por último destacar que SecureBrowsing fue creada por la empresa Finjan y la privacidad de los usuarios está asegurada, es decir que no se guarda ningún tipo de información sobre las páginas visitadas.

Descarga: SecureBrowsing

miércoles, 10 de junio de 2009

Spam, phishing y archivos infectados

Navegando por la web me he encontrado con varios ejemplares de spam y phishing que están siendo utilizados actualmente para realizar diversos delitos como la infección de equipos y el robo de credenciales de acceso a bancos y correos.

Los atacantes utilizan equipos infectados que forman parte de una red de equipos zombies para alojar (hostear) los sitios maliciosos, de esta forma logran mantenerse en el anonimato.

Uno de los sitios fraudulentos incluye una especie de mensajero online donde supuestamente al loguearnos podemos ver una galería privada de imágenes. El sitio tiene un control de login real, pero el introducir datos verdaderos no se muestra ninguna galería, es todo un engaño para robar usuarios y contraseñas:


Otros de los sitios detectados también se relacionan con Hotmail y el robo de cuentas, por suerte la mayoría se encuentran actualmente bloqueados. Igualmente esto no asegura nuestra seguridad ya que día a día aparecen nuevos sitios falsos y sólo nuestro sentido común podrá mantenernos alejados de estas estafas:


Si has caído en trampas de este tipo, procura cambiar tu contraseña lo antes posible; por otro lado si has aceptado alguna descarga de mensajes extraños que llegan por correo o chat (grave error), y al intentar abrir el archivo descargado "no pasa nada"... no creas que se trata de algún error de la computadora, seguramente se trate de un archivo malicioso que infecta tu equipo, así que, procura también asegurarte de tenerlo libre de parásitos.

lunes, 8 de junio de 2009

Ataques informáticos

Luego de un estudio se concluyo que los ataques informáticos en busca de dinero son los más habituales.
"Todos los ataques que impliquen el robo de dinero están siendo los más populares", mencionó Julio Cella de Kaspersky en el programa Templarios de la Seguridad, emitido el pasado 19 de mayo.

En el programa también se comentó que hace algunos años los picos de malwares se detectaban cuando en el hemisferio norte (Estados Unidos, Rusia, etc) estaban de vacaciones, es decir que la mayoría del malware era creado por estudiantes en su tiempo libre (script kiddies). Hoy en día la realidad es totalmente distinta, existen organizaciones que mueven mucho dinero y generan tanto malware que cuesta bastante mantenerse al día para proteger a los usuarios de las últimas amenazas.

"Es una guerra desigual", dijo Julio, quién también aseguró que las ganancias de los criminales cibernéticos son mucho más grandes que la de las empresas de seguridad. Hoy la especialización en determinados campos de seguridad es mucho más efectiva que el intento de abarcarlo todo (firewalls, antispywares, antivirus, backups, etc).

Mas informacion acerca del programa aqui.

domingo, 7 de junio de 2009

Vulnerabilidad de DirectX explotada con QuickTime

Microsoft se encuentra investigando una nueva vulnerabilidad del tipo 0-Day en DirectX, el problema se encuentra en la forma en que el componente multimedia trabaja con los archivos del reproductor QuickTime.

Cuando se abre un archivo de QuickTime modificado para aprovechar la vulnerabilidad, se expone el sistema a una ejecución de códigos bajo los permisos actuales del usuario. Esto también puede suceder al intentar reproducir videos de QT por medio del navegador.

Microsoft ha publicado varias sugerencias para mitigar el problema, pero lo más fácil mientras se publica una actualización (parche) es no utilizar QuickTime en los sistemas vulnerables, Windows 2000, XP y 2003, o tener mucho cuidado con los archivos que se intenten abrir.

Windows Vista y Server 2008 no son vulnerables.

miércoles, 3 de junio de 2009

Ya salió USB 3.0!!

Ya esta aquí el primer USB 3.0 del mundo


NEC se convirtio este lunes en la primer compañia del mundo en producir un controlador de hardware que soporta el nuevo estandar USB 3.0 (”SuperSpeed USB”), al presentar el µPD720200, el cual permitirá a computadoras y demas dispositivos comunicarse con perifericos con tecnologia USB 3.0 y teoricamente permitirá alcanzar los picos de transferencia de 5Gbps del formato, o lo que equivale a diez veces la velocidad de la tecnologia de transferencia de datos USB 2.0.

El nuevo chipset de la compañia japonesa no obstante se mantiene compatible con las especificaciones 2.0 y 1.1, aunque los puertos USB 3.0 no soportaran el formato 1.x.

Al ser el primer fabricante en lanzar esta tecnología, NEC asegura que su hardware sera util para discos duros externos y particularmente para unidades de memoria de estado solido (SSD), la mayoría de los cuales son capaces de transferir datos a velocidades mayores de las que soporta el formato USB 2.0 y necesitan de velocidad extra.

Las versiones de prueba del chip de NEC serán puestas a disponibilidad de las compañías que estén fabricando dispositivos compatibles con USB 3.0 desde el próximo mes, y deberían costar 15 dolares por parte.

Aun no hay informacion sobre cuando seran lanzados los primeros productos con la nueva tecnologia, pero NEC calcula que alcanzará un millon de pedidos para Septiembre de 2009 y que USB 3.0 alcanzará su esplendor para mediados de 2010.

sábado, 30 de mayo de 2009

Nuevo virus de msn

Nuevo virus de msn que simula enlaces de Youtube


Cuidado con este nuevo virus Youtube de msn. Potencialmente dañino se trata de un sencillo enlace que, a diferencia de los clásicos .exe, es capaz de generar una url, en el lado del msn de la víctima, que simula los enlaces de videos Youtube.


Es capaz también de replicarse al solo dar clic sobre el enlace infectando la PC de la víctima. Genera las clásicas frases en español (pero no estoy seguro si sea capaz de detectar el idioma, pero lo más seguro es que sí):
‘Que desmadre me miro en el video no se la muestres a nadie por favor.
’


El enlace infectado es del tipo http://www.gyoutube.info/watchv=XXXXXXXXX
Cuídense, que se nos viene otro virus foto.zip.

lunes, 6 de abril de 2009

Windows Vista baneado por el gobierno de Texas

Sabía que Windows Vista no era muy querido, ya sea por su consumo masivo de RAM, por sus errores, incompatibilidades, por haber sido vulnerado también en la competencia de hacking pwn2own, etc... (la lista seria interminable). En fin, hasta ahora Vista, la oveja (más) negra de Windows no había sido víctima de un rechazo tal como el que le acaba de imponer el gobierno de Texas.

Así es, el gobierno texano de los Estados Unidos acaba de aprobar un dictamen donde se pronuncia sobre el producto
Windows Vista, propiedad de Microsoft, e indica a sus agencias que están prevenidas de usarlo en sus ordenadores, salvo algún permiso especial. Esta información fue dada a conocer según fuentes de Yahoo.


Juan Hinojosa es el senador democrático que ha propuesto esta norma debido a que, como indicó en el senado, ha recibido muchos reportes de problemas con Windows Vista.

Pobre Vista :(  … paciencia
Windows-eros, ya llega Windows 7 Oficial